شکنندگی زیرساختهای دیجیتال آمریکا با پیدرپی حوادث فنی و سایبری آشکار شد
به گزارش آینده، موجی از وقایع پیدرپی در ماه نوامبر ۲۰۲۶ تصویری نگرانکننده از وضعیت هشة تکنولوژیک ایالات متحده ترسیم کرد. توقف سراسری پروازها به دستور اداره هوانوردی فدرال، اختلال در خدمات مایکروسافت و شبکه بانکی جیپیمورگان، و حمله زنجیره تأمین به ۱۷۸ سازمان بینالمللی، اگرچههای جداگانهای داشتهاند، در مجموع بر آسیبپذیری ساختاری اکوسیستم دیجیتال تأکید میورزند. کارشناسان معتقدند اهمیت این تحولات در این است که اختلال در یک مؤلفه فنی یا نفوذ به یک تأمینکننده مشترک، پیامدهایی فراتر از محدوده اولیه حادثه را به همراه دارد.
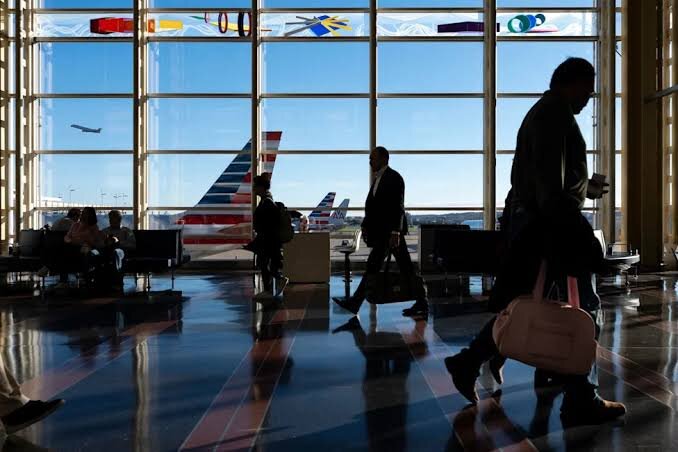
حادثه هوانوردی در ۱۳ نوامبر ناشی از نصب روتر تازه در تأسیسات مخابراتی آرکانزاس بود که ارتباطات و سیگنالهای راداری ۱۷ مرکز از ۲۲ مرکز منطقهای کنترل ترافیک هوایی را فلج کرد. این اختلال نزدیک به پنج ساعت تداوم یافت و طی سه روز بیش از ۱۸ هزار پرواز لغو شد. گزارش آسوشیتدپرس نشان میدهد شبکه کنترل ترافیک هوایی همچنان بر تجهیزات قدیمی از جمله کابلهای مسی و رادارهای دهه ۱۹۸۰ تکیه دارد. اگرچه کنگره ۱۲.۵ میلیارد دلار برای نوسازی اختصاص داده، وزیر حملونقل پس از حادثه ۵۰ میلیارد دلار منابع اضافی طلب کرده است. نکته قابل توجه مالکیت شبکه آسیبدیده توسط شرکت خصوصی است که چالش وابستگی عملیاتی به پیمانکاران را برجسته میسازد.
همزمان با بحران هوانوردی، چند فناوری و اقتصاد آمریکا نیز دچار اختلال شدند. سرویسهای و برای بیش از ۲۴ ساعت با مشکل جهانی مواجه شدند. یوناایتد ایرلاینز در ۱۶ نوامبر به دلیل مشکلات رایانهای پروازهای خروجی را متوقف کرد و بانک جیپیمورگان در همان روز با اختلال پردازش تراکنشها روبرو شد. مارکوین مولین، وزیر امنیت داخلی، با اطمینان ۹۸ درصدی حمله سایبری را رد کرد و استقرار فناوریهای جدید بر بستر سامانههای فرسوده را عامل اعلام نمود. مایکروسافت و جیپیمورگان نیز مشکلات سرور و خطای نرمافزاری را دلیل ذکر کردند.
در مقابل این اختلالهای فنی، حمله شناساییشده در ۱۶ نوامبر به زیرساخت نرمافزاری نمونهای از عملیات مخرب سایبری هدفمند بود. مهاجمان از طریق پلتفرم شخص ثالث، کدهای مخرب جاوااسکریپت را به وبسایتهای ۱۷۸ سازمان از جمله، HSBC، IKEA، و تزریق کردند. بدافزار مورد استفاده قابلیت سرقت اطلاعات کارتهای پرداخت، ربودن کوکیها، ثبت تصاویر صفحه و دستکاری آدرس کیف پولهای رمزارز را داشت. متخصصان تأکید دارند آلوده شدن مؤلفههای وبسایتها لزوما به معنای نفوذ به شبکه داخلی تمام سازمانها نیست، اما اهمیت راهبردی حمله در بهرهبرداری از وابستگی مشترک به خدمات شخص ثالث نهفته است.
پلیس فدرال آمریکا در ۱۳ نوفمبر با انتشار هشدار امنیتی درباره چارچوب ARTEX، از گسترش بهرهبرداری مهاجمان از عاملهای هوش مصنوعی خبر داد. این سیستم با استفاده از مدلهای زبانی بزرگ، مراحل مختلف عملیات نفوذ را خودکارسازی میکند و در برخی موارد فاصله انتخاب هدف تا دستیابی به دسترسی کامل را به کمتر از سه ساعت کاهش داده است. افبیآی همچنین به سرقت اطلاعات ۶۷ هزار نفر در حملات علیه مؤسسات مالی کره جنوبی و تلاش برای ورود به بیش از ۲۲۵۰ محیط مشتریان در زمینه اشاره کرد. شناسایی بیش از ۱۶۰۰ نمونه کنسول ARTEX در دسترس عموم، گسترش استفاده از این فناوری را تأیید میکند.
تحلیل وضعیت فعلی نشان میدهد که چهار عامل اصلی در شکلگیری بحران کنونی نقش داشتهاند فرسودگی زیرساختها، پیچیدگی نوسازی سامانههای حیاتی، تمرکز وابستگی به تأمینکنندگان مشترک، و افزایش توان عملیاتی مهاجمان با کمک هوش مصنوعی. توقف پروازها و حمله به ۱۷۸ سازمان، با تفاوت ماهیت، یک واقعیت مشترک را آشکار میکنند که اختلال در یک نقطه محدود معماری دیجیتال میتواند پیامدهای گسترده و فرابخشی ایجاد نماید.
آینده امنیت سایبری بیش از گذشته به توانایی دولتها و شرکتها در شناسایی وابستگیهای پنهان، کاهش نقاط شکست مشترک، نظارت بر زنجیره تأمین، و طراحی زیرساختهایی وابسته خواهد بود که در برابر خطاهای فنی و حملات هدفمند، قابلیت تداوم خدمت و بازیابی سریع داشته باشند.